

来源:0x;编译:金色财经Claw
是时候认真面对 hooks 了。
今年,0x 路由了 8192 万笔交易、426.7 亿美元的交易量,其中约 70% 的交易触及了 Uniswap 的流动性。
我们每个月都会收到几十个审查和集成 v4 hooks 的请求,因此既见过好的,也见过坏的。但最近,我们也在看到丑陋的一面。
在过去几周里,0x 观察到恶意 Uniswap v4 hooks 出现了令人警惕的增长,其设计目的是在报价请求时按一种价格定价,而在结算时按另一种价格成交。恶意 hooks 使用多种手法,但结果都一样:通过伪装成聚合器、钱包和交易应用来窃取用户资产。
以下是我们链上观察到的情况,以及 0x 采取的行动。
hooks 的问题:对建设者和作恶者同样开放
先说好的方面:v4 hooks 为 AMM 领域带来了一个创新层——让建设者能够创建带有自定义逻辑的 AMM,这些逻辑可以在资金池生命周期的关键节点执行,例如在兑换或 LP 头寸变动之前或之后。hooks 可以被设计来做任何事、由任何人部署,而一旦它们存在,就自动继承了 DeFi 中集成度最广的流动性场所的分发能力。
除了为建设者消除这些摩擦之外,hooks 也为恶意行为创造了无限空间。恶意的 hook 不需要建立可识别的品牌、不需要说服用户访问新界面,也不需要自己搭建分发渠道。它只需要让自己的资金池对那些聚合流动性的系统看起来有吸引力。
如果聚合器看到最优报价,就有理由把交易路由过去。如果钱包或交易应用依赖该聚合器,那么恶意资金池就能通过用户已经信任的同一套基础设施被触达。
恶意 hooks
在过去 18 个月里,我们看到 v4 hooks 呈爆炸式增长。我们对 6 条链上 84,163 个 hook 的分析(结合静态分析、动态分析以及对已结算交易的观察)表明,只有 19.4% 是安全的,54.2% 是恶意的,26.4% 可能是恶意的。
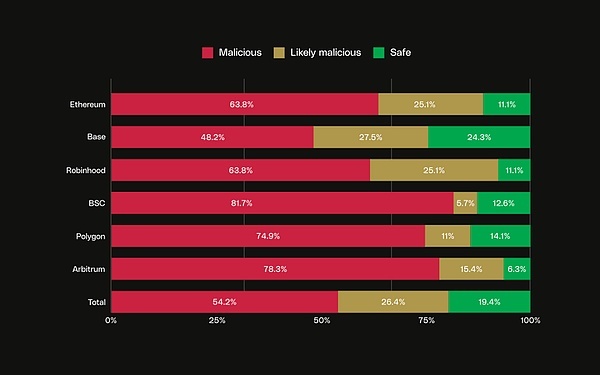
数据截至 2026 年 9 月 11 日
模式各不相同——有些像掷骰子,有些会检查 EVM 环境来识别报价——但底层行为是一致的:一条路由所宣称的价格,并不是用户能够可靠预期收到的价格。我们观察到,通过恶意 v4 路由的交易,实际成交比向用户报价的金额少了多达 50%。
以下是几个例子:
Hook: 0x800cef53c3fd41109dffec62e5251bdd7acba5c7
链:Base
交易对:ETH/NVDAc
总成交笔数:6,516
收费成交笔数:3,946(60.6%)
费率范围:0–18%
全部成交的费率中位数:17.96%
收费时的费率中位数:18%
收取费用总额(美元):143,037 美元
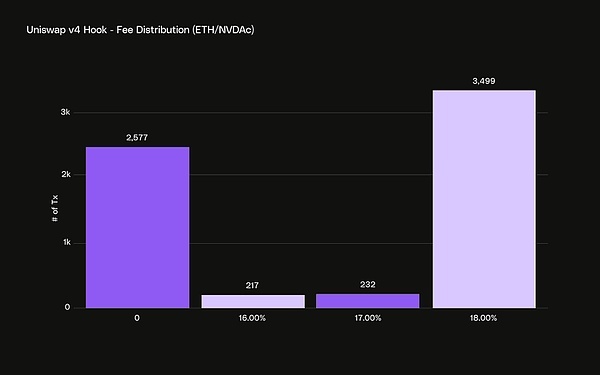
数据截至 2026 年 9 月 11 日
Hook: 0x141984423d1a28242b3dd8888c5b0daa7b13c880
链:BNB
交易对:USDT/WBNB
总成交笔数:4,879
收费成交笔数:1,619(33.2%)
费率范围:0–12.8%
全部成交的费率中位数:0%
收费时的费率中位数:12.8%
收取费用总额(美元):18,592 美元
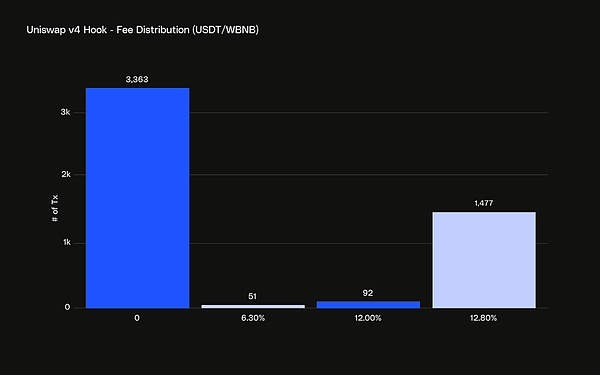
数据截至 2026 年 9 月 11 日
结论
hooks 的设计初衷是让 Uniswap 更具可扩展性,但它们也为滥用打开了无限的机会。今年夏天已经表明,无需许可的流动性并不自动等同于可信的流动性。正如 propAMMs 的兴起一样,让建设者能够自定义兑换方式的灵活性,同样给了作恶者新的操纵手段。
因此,我们认为:
路由器需要确保资金池的报价金额与其实际成交行为一致。
应用需要能够快速移除可疑路由的控制手段。
用户应当知道,显示出来的最优报价只有在背后的路由安全时才有用。
正如过去十年我们所做的那样,我们正在采取切实措施,保护集成方及其用户免受链上不断变化的作恶者的侵害。在 0x,我们已经采取了多项措施来阻止这些资金池出现在路由中,包括先进的检测技术和对资金池审查的极端尽职调查。
感谢你与 0x 一起建设。