
大皖新闻讯 随着生成式人工智能加速普及,换脸换声、版权侵权等问题日益凸显,换脸诈骗、拟声诈骗等新型网络安全风险更悄然渗透进现实生活。这些风险在实践中呈现出哪些新表现?又该如何有效治理和应对?9月20日下午,在首届中国网络空间安全大会“生成式AI驱动的内容安全治理”专题论坛上,来自高校、科研院所和行业企业的专家学者围绕相关话题展开深入对谈。
认知安全:从“防造假”到“防操纵”
电子科技大学教授田玲指出,认知影响活动正随着大语言模型、AIGC、智能体等技术的发展不断演化,呈现出更强的智能化、链条化和场景化特征,深刻改变认知内容生产、传播扩散和影响干预的方式。面对认知风险加速演变的现实需求,提升认知安全态势感知、风险研判与策略生成能力,已成为治理的重要方向。她围绕知识超图、知识推理和知识决策等内容,系统介绍了认知安全策略智能生成的关键技术、实现路径及典型应用,探讨其在态势分析、策略辅助制定和响应处置中的实践价值。
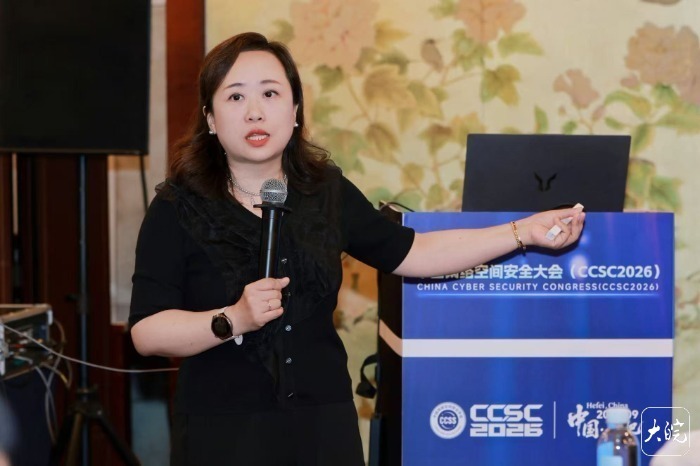
中国科学技术大学教授张勇东则以《社会智能驱动的认知安全》为题,将视角推向更深层。他认为,认知安全是保护人类思维与决策免受数字操纵的全新领域,随着人工智能迅猛发展,已成为国家安全体系中的新兴关键维度。报告面向国家安全重大需求,探索利用多智能体模拟社会智能的范式,解决认知安全致效机理和治理机制这一重大科学挑战,围绕“复杂社会认知建模机理、认知操纵风险识别机制和认知操纵的干预引导模式”三大科学问题展开讨论,力求形成可计算、可推演、可干预的认知安全技术体系。
视频与虚假信息检测:技术博弈向纵深演进
在视频内容安全方面,中国科学院自动化研究所研究员李兵分析,人工智能与视频社交平台的迅猛发展,视频在带来极大便利的同时,也为违规、伪造、虚假等不良内容传播提供了可乘之机。针对互联网大流量视频流数据处理难题,他和团队聚焦高通量、低功耗、实用化视频内容理解与安全的理论与技术研究;针对海量视频解码成本高昂的问题,提出面向压缩域的小样本特定视频识别方法,有效降低计算开销;针对生成式伪造视频引发的新型安全风险,提出基于一致性分析的伪造图像与视频识别方法,提升虚假内容甄别精度;针对有限算力场景下算法落地部署的瓶颈,提出蒸馏-裁剪一体化深度模型压缩与加速方法,保障算法在资源受限设备上的高效运行。他还介绍了相关技术的实际落地系统及实战应用案例。
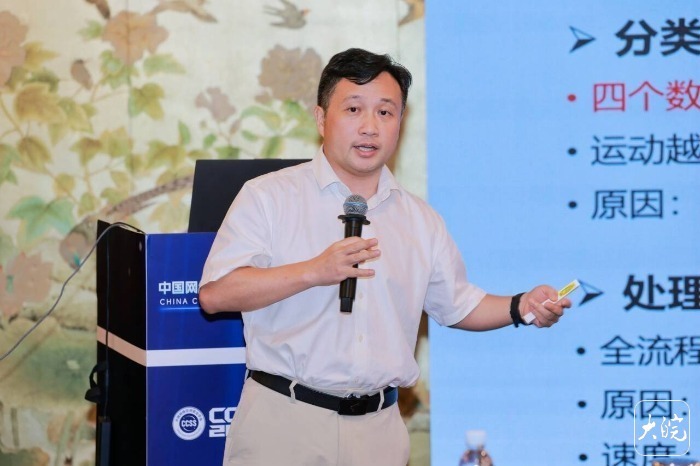
哈尔滨工业大学教授朱国普则聚焦大模型时代的虚假信息检测。他表示,生成式AI的快速发展使虚假信息具备了高度逼真、快速演化与批量生成的能力,严重侵蚀社会信任,加剧认知操纵风险。当前,检测技术在跨模态泛化能力和现实场景通用性方面仍存在明显不足,难以满足高效识别与溯源的实际需求。他提及AIGC内容检测、多模态深度伪造检测、篡改区域定位及虚假新闻检测等关键技术方向,并总结当前面临的主要挑战,展望未来发展趋势。
Deepfake犯罪治理:从技术对抗到多方协同
奇安信集团副总裁段继平将讨论拉向产业一线。他表示,随着AIGC发展,Deepfake科技犯罪正呈现低门槛、批量化、多模态和实时交互等趋势,身份仿冒与诈骗活动更加精准,跨平台传播和电子取证难度持续上升。他分析了相关犯罪的新变化,并围绕模型安全、内容标识与溯源、平台检测处置、身份核验、证据固定和部门协作等方面探讨治理对策。
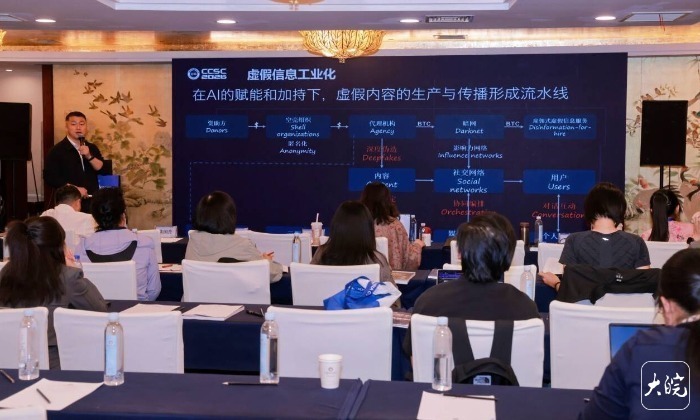
奇安信集团副总裁段继平在发言
与会专家认为,治理此类风险,既需要检测识别、内容标识、溯源取证等技术手段的持续突破,也需要平台、企业、高校、科研院所和监管部门协同发力,形成覆盖内容生产、传播、干预全链条的治理体系。
大皖新闻记者 孙召军 魏鑫鑫 摄影报道
编辑 崔恒